Immagina di avere un pacemaker che comunica periodicamente all’equipe di cardiologia i tuoi parametri vitali e che in base a questi vengano fatte diagnosi e prognosi. Immagina, ora, che questi dati vengano letti e modificati da qualcun altro dall’altra parte del mondo alterando il tuo piano terapeutico. Inquietante, no?
Pacemaker, TAC, monitor multiparametrici, ma anche strumenti di laboratorio e industriali: sono tutti strumenti potenzialmente vulnerabili.
Questi sistemi sempre più integrati e connessi tra loro e con la rete, aprono scenari d’innovazione senza precedenti. Ci permettono, ad esempio, di sottoporci a interventi e analisi in un ospedale a centinaia di kilometri di distanza al nostro domicilio da cui verremo seguiti. Tuttavia, in questa inter-connessione la precisione dell’hardware non basta più: accuratezza e calibrazione degli strumenti restano una condizione necessaria ma non più sufficiente a garantire l’integrità della misura digitale.
A essere compromessa, infatti, può non essere la rilevazione della grandezza fisica ma la sua elaborazione, memorizzazione o trasmissione.
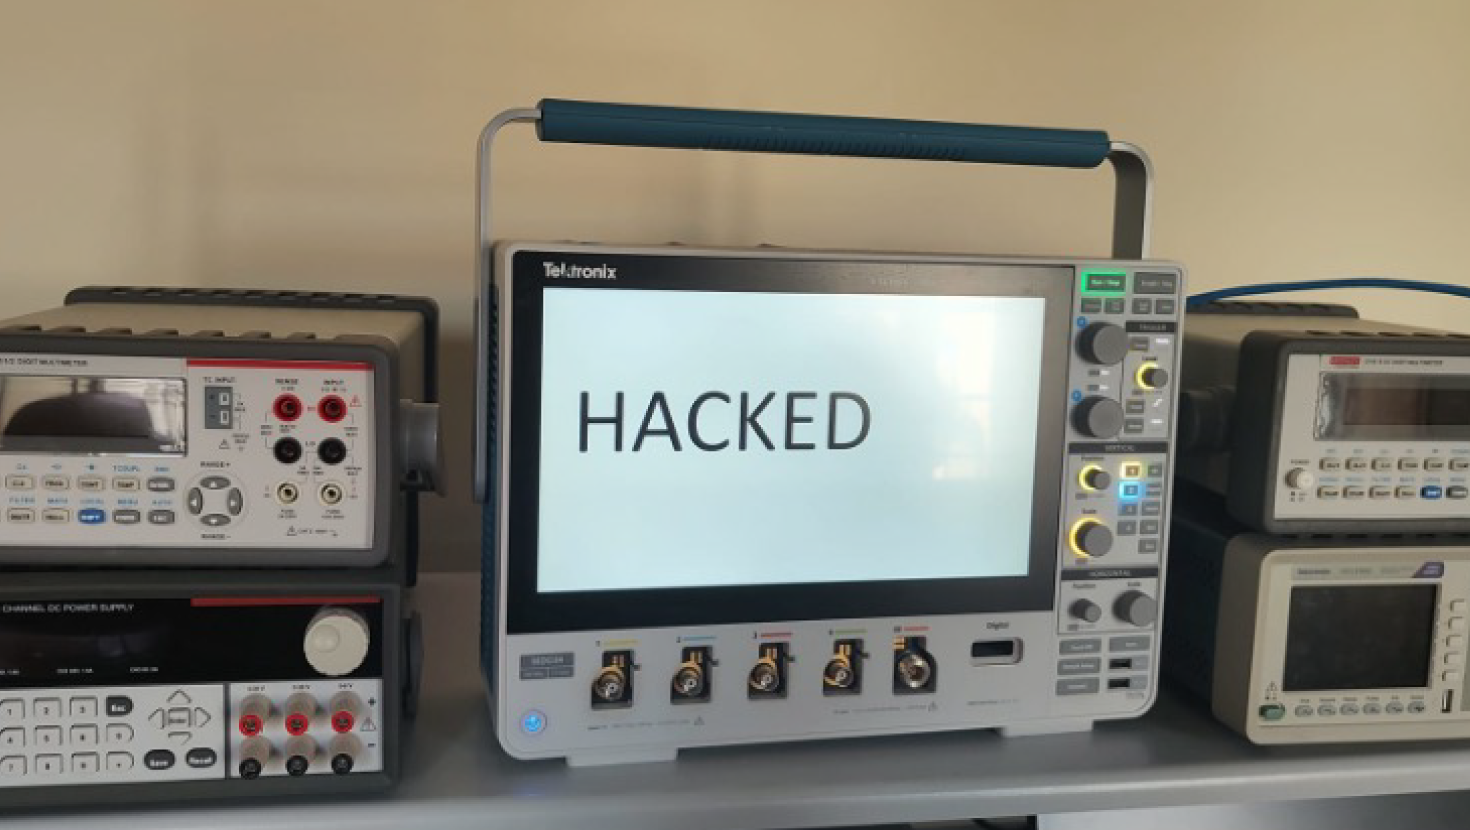
In queste sfide a UNISANNIO Ermes Pennucci, studente del dottorato in Ingegneria dell’Informazione, nel corso di Advanced Laboratory, in collaborazione con i Proff. Pasquale Daponte e Ioan Tudosa, ha individuato vulnerabilità non documentate in una apparecchiatura professionale di misura e seguendo una procedura di Responsible Disclosure, ha consentito all’azienda produttrice di analizzare i problemi e distribuire gli aggiornamenti di sicurezza, prima della divulgazione pubblica.
Questo risultato dimostra come l’evoluzione tecnologica debba essere costantemente affiancata da una solida ricerca sulla sicurezza informatica. Specialmente nel delicato settore biomedicale, dove apparecchiature diagnostiche, software, reti e intelligenza artificiale convergono in maniera sempre più spinta, la fiducia nei dati è, letteralmente, una questione vitale.
Lo studio condotto dal laboratorio di Elaborazione dei Segnali e delle Informazioni di Misura lancia dunque un monito chiaro per il futuro: gli strumenti e i laboratori connessi non possono prescindere dalla tutela dei dati fisici. La cybersecurity non è più solo una questione per informatici, ma diventa un requisito scientifico, ingegneristico e clinico fondamentale per potersi fidare ciecamente del risultato di una misura.